DNS Security
Дэлгэрэнгүй тайлбарDetailed information詳細情報Informations détailléesDetaillierte Informationen
Блокын гарчиг / html
.png)
Infoblox DNS Protection prevents attacks while ensuring continuous service and reliable network operations. Most cyberattacks generate DNS requests, making this the earliest opportunity to detect and stop them. Traditional “detect and respond” approaches operate only after an attack has begun, which can be too late. Infoblox Threat Defense uses predictive threat intelligence and machine learning to detect and stop attacks before they are fully executed. It protects not only users, devices, and cloud environments but the entire organization’s network, while reducing the load on complementary security systems such as NGFW and EDR.
Блокын гарчиг / icon_box
Protects Against Threats
Protects against ransomware and other cyber threats missed by other defenses.
Turn DNS into a Proactive Defense
Blocks access to malicious websites via DNS before it happens, reducing the attack surface and stopping threats early.
Automated, Predictive Protection
Uses threat intelligence and machine learning to detect high-risk activity and domains early.
Reduce Alert Noise, Prioritize What Matters
Prioritizes critical alerts, filters noise, reduces workloads, and improves response effectiveness.
Rapid Incident Response
Enables rapid response based on device information such as location, usage, and behavior.
Fast Protection, Easy Deployment
Easily integrates with existing systems to provide rapid protection across on-premises, cloud, and remote environments.
Блокын гарчиг / html
Infoblox DNS яагаад шаардлагатай вэ?
DNS нь хэрэглэгчдэд ойлгомжтой домайн нэрийг (жишээ нь, https://www.google.com/search?q=google.com) компьютерын ойлгох IP хаяг (жишээ нь, 172.217.167.78) руу хөрвүүлдэг сүлжээний "лавлах" юм. Хэрэв DNS ажиллахгүй бол интернэт болон дотоод сүлжээний ямар ч үйлчилгээнд хандах боломжгүй болно. Уламжлалт DNS серверүүд (Microsoft DNS, BIND гэх мэт) нь дараах сул талуудтай:
- Аюулгүй байдлын сул тал: DNS нь анхнаасаа аюулгүй байдлын зориулалтаар бүтээгдээгүй тул DNS-д чиглэсэн халдлагууд (DNS Hijacking, Cache Poisoning, DDoS, Tunneling) маш түгээмэл байдаг. Хакерууд DNS-ийг ашиглан хэрэглэгчдийг хуурамч вэбсайт руу үсрүүлэх, хортой код тараах, мэдээлэл хулгайлах боломжтой.
- Удирдлагын хүндрэл: Олон салбартай, том сүлжээнд тархсан олон арван DNS серверийг гараар удирдах нь нарийн төвөгтэй, алдаа гаргах эрсдэлтэй, их цаг хугацаа шаарддаг.
- Хязгаарлагдмал харагдац: Сүлжээнд ямар төхөөрөмж, хэзээ, ямар IP хаяг авсан, ямар DNS хандалт хийж байгааг нэгтгэн харах боломжгүй.
- Интеграцчлал муу: Бусад аюулгүй байдлын системүүдтэй уялдаж ажиллах чадваргүй байдаг.
Infoblox нь эдгээр бүх асуудлыг шийдэх зорилготой нэгдсэн платформыг санал болгодог.
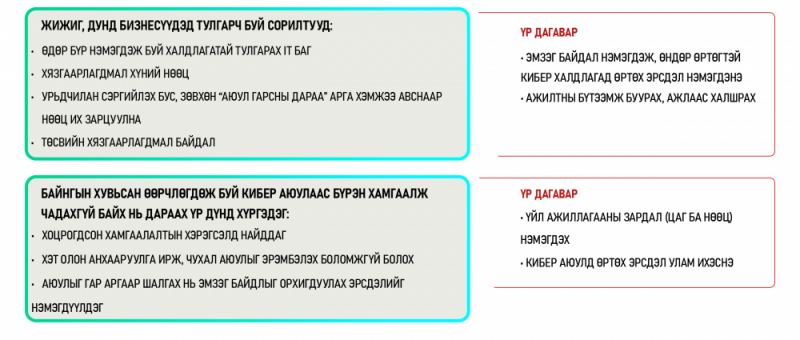
Infoblox DNS Protection шийдэл нь тус халдлагуудаас хамгаална
- Malware, ransomware:Тус халдлагад өртсөн төхөөрөмжөөс c2 (command and control) сервер рүү хийх dns хүсэлтийг блоклож, хортой код дамжихаас сэргийлдэг.
- DNS tunneling: Машин сургалт (ml) болон зан үйлийн шинжилгээгээр dns хүсэлтэд хэвийн бус өгөгдөл илрүүлж, мэдээллийг гадагш алдагдахаас хамгаалдаг.
- DNS-based exploits: DNS протоколын алдаа болон эмзэг байдлуудыг (vulnerabilities) ашигласан халдлагыг протоколын түвшинд шалгаж илрүүлэн зогсооно.
- Suspicious/high-risk домэйнүүд: Predictive analytics ашиглан өндөр эрсдэлтэй гэж тодорхойлогдсон домэйнүүдийг блоклодог.
- DNS reflection/ DDoS attacks: Гуравдагч талын DNS серверүүдийг (open resolvers) ашиглан DoS/DDoS халдлага үйлдэхийг таньж, хариу traffic-ийг хаана.
- NXDOMAIN: Оршин байхгүй domain-уудын хүсэлтээр DNS серверийг flood хийх халдлагыг илрүүлж, cache-ийн дүүргэлт (cache saturation) үүсгэхээс сэргийлж, хариуг хязгаарлана.
- DNS cache poisoning: DNS-ийн cache өгөгдлийг хуурамч (rogue) хаягаар гэмтээх (хордуулах) оролдлогыг таньж, хүчингүй болгоно.
- Protocol anomalies: Алдаатай packet (багц) болон query (асуулга) илгээж, серверийг унагаах (crash) оролдлогыг илрүүлж, тухайн packet-уудыг устгана (drop).
- Reconnaissance: Хакерууд сүлжээний орчны мэдээлэл цуглуулах зорилготой тандалтын (reconnaissance) шинж чанартай асуулгуудыг илрүүлж, хариу өгөхгүйгээр хаана.
- DNS hijacking: Domain-ийн бүртгэлийн мэдээллийг хууль бусаар өөрчилж, хуурамч (rogue) DNS сервер лүү чиглүүлэх оролдлогыг таньж, сэргийлнэ.
Dns шифрлэлтийг идэвхжүүлэх нь (DOH ба DOT)
Dns client болон local dns серверийн хоорондын харилцаа ихэнхдээ шифрлэгдээгүй байдаг. Энэ нь мэдээлэл дамжуулах явцад data snooping, interception, exfiltration-д эрсдэлтэй болгодог бөгөөд үүнийг dns-ийн “last mile” буюу хамгийн эмзэг цэг гэж нэрлэдэг.
Энэ асуудлыг шийдэхийн тулд салбарын хэмжээнд dns over tls (dot) болон dns over https (doh) технологийг нэвтрүүлж, dns client ба external internet dns серверүүдийн хоорондын харилцааг нууцлалтай, шифрлэгдсэн болгодог.
Таны байгууллагын dns сервер дээр шифрлэлтийг хэрэгжүүлэх нь хэрэглэгчийн сүлжээг хянах боломжийг танд олгохын зэрэгцээ байгууллагын аюулгүй байдлын бодлогын шаардлагыг хангаж, нууцлалыг хангана.
Онцгой дэд бүтцийн хамгаалалт
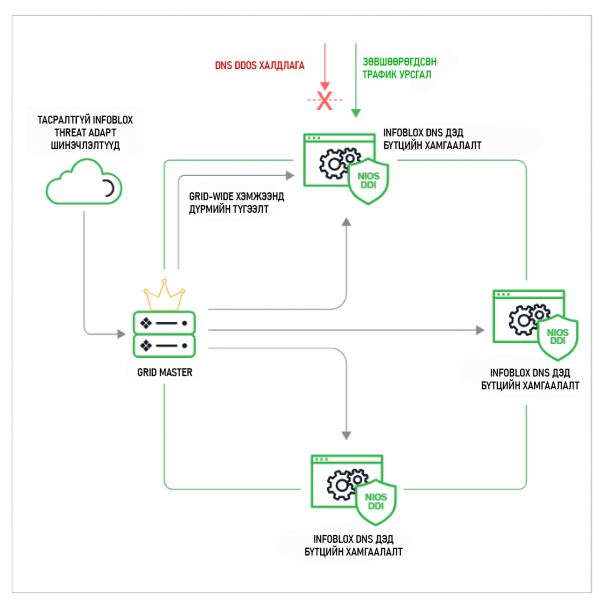
Онц чухал дэд бүтцийг DNS халдлагаас хамгаалах DNS Infrastructure Protection нь хэвийн траффикийн (legitimate traffic) урсгалыг тасалдуулахгүйгээр бизнесийг DDoS болон бусад халдлагуудаас хамгаалдаг ба Threat Adapt-ын мэдээлэлд (intelligence) суурилан, шинээр гарч буй болон хувьсан өөрчлөгдөж буй threat-ийн эсрэг хамгаалалтаа тасралтгүй шинэчилж байдаг.
Вертексмон ХХК нь Infoblox компанийн Монгол дахь албан ёсны түнш бөгөөд танай байгууллагын сүлжээний гол суурь болсон DNS, DHCP, IP хаягийн удирдлага (DDI)-ыг нэгтгэн хамгаалах, удирдах, автоматжуулах дэлхийн тэргүүлэгч шийдлүүдийг санал болгож байна.
Манай туршлагатай инженерийн баг танай байгууллагын хэрэгцээнд нийцүүлэн дээр дурдсан Infoblox DNS Protection болон бусад шийдлүүдийг нэвтрүүлэх, мэргэжлийн зөвлөгөө, техникийн дэмжлэг үйлчилгээ үзүүлж байна.